一、项目背景
该行原配有内部沟通工具,可满足日常消息传递,但在金融行业数据安全要求与信创改造推进下已难以适用,主要存在两方面问题。
一是数据安全管理要求难以落实。客户信息、信贷材料、账户数据不得随意外传,原有工具对消息存储位置、访问范围及事后追溯缺乏控制手段,员工紧急传文件时仍需借助外网工具,数据外溢风险未能管控。
二是与信创环境适配不足。服务器、操作系统及终端陆续国产化替换后,原有工具在新环境中无法正常运行或功能缺失,难以承载全行沟通。
据此,本次建设目标确定为:建设一套部署于行内、可支撑全行员工并发在线、并能够适配信创软硬件环境的私有化即时通讯系统。
二、建设内容
敏信为该行实施私有化部署,服务端部署于行内机房,业务通讯数据全部本地留存、不出内网。消息、文件、组织架构与审计记录均存储于行内,备份与恢复由行方管理。数据本地化是留痕与合规检查的前提。
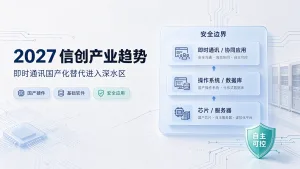
信创适配方面,平台适配国产CPU与国产操作系统,服务端组件与客户端均按环境版本完成核对。适配重点不在是否支持,而在版本组合:操作系统补丁批次调整后,客户端可能安装异常。项目按CPU架构、操作系统及补丁版本、服务端组件、客户端版本、测试记录逐项核实,全栈信创适配范围依此确认。
并发承载按银行使用特征设计。营业开始、报表截止、全员通知下发等场景压力叠发于同一区间,系统需保障全行员工稳定在线、群消息与全员通知及时下发;此类场景检验的是消息向全行扩散的能力,而非单聊可用性。
安全管控、消息留痕、审计追溯作为内置能力一并交付。合规部门除日志留存外,更需反向核查能力:依据外泄截图定位至操作人、时间与会话并导出材料。敏信金融行业方案中,文件权限按管理、编辑、下载、查看划分,跨网段收发受控,聊天背景显示工号与姓名水印,便于责任定位。
三、应用成效
系统以桌面端为主要入口。柜面、信贷、运营等岗位办公以PC为主,文件往来亦集中于桌面,更贴合实际作业方式。敏信接入内部业务协同后,安全消息互通与文件内网传输在同一入口完成,减少了工具间切换,文件无需先下载再上传。
建设完成后,全行沟通与文件传输均在行内网络完成,信息不对外流出,内部业务沟通效率提升,原有工具的信创适配问题得到解决,支撑了该行信创数字化建设。